
Windows服务器系统日志
Windows 日志记录了系统中硬件、软件和系统问题的信息,同时还监视着系统中发生的事件。当 ECS 实例受到入侵或者系统(应用)出现问题时,您可以借助日志迅速定位问题的关键,从而极大地提高工作效率和服务器的安全性。本文以 Windows Server 2022 为例,介绍了系统日志、应用程序日志、安全日志以及应用程序和服务日志的使用。
Windows 日志类型
Windows 系统日志主要分为以下四类:
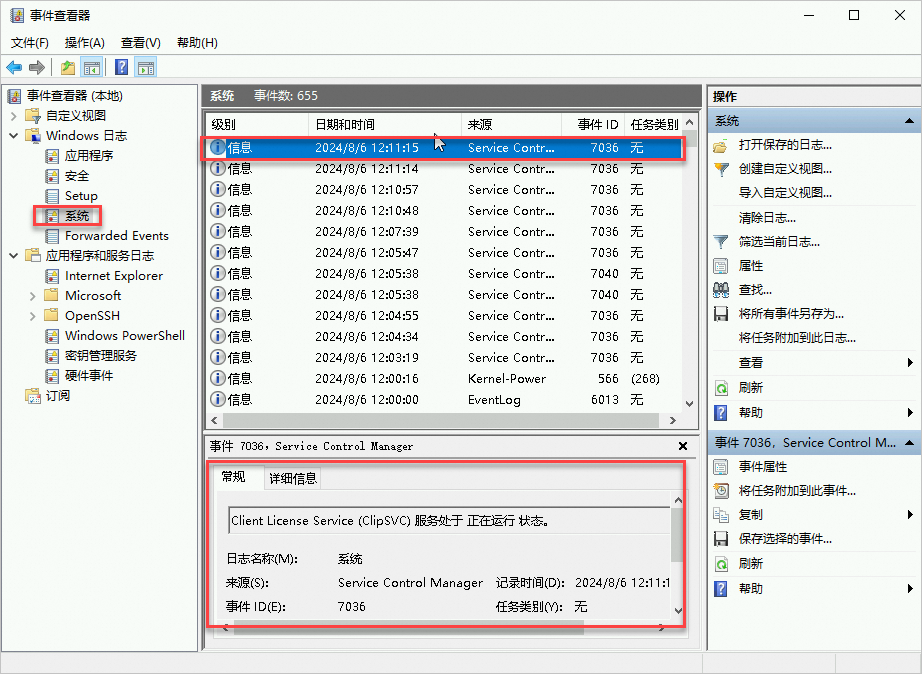
系统日志
系统日志包含了 Windows 系统组件记录的事件。例如,在系统日志中会记录在启动过程中加载驱动程序或其他系统组件失败的情况。这些事件类型是由 Windows 预先确定的。
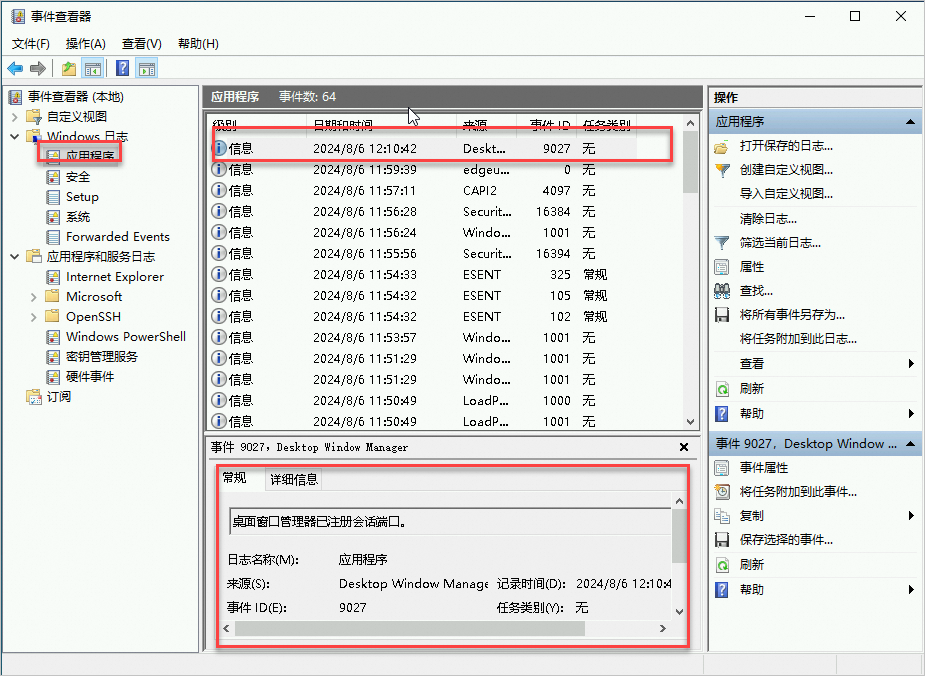
应用程序日志
应用程序日志包含了由应用程序或程序记录的事件。例如,数据库程序可在应用程序日志中记录文件错误。
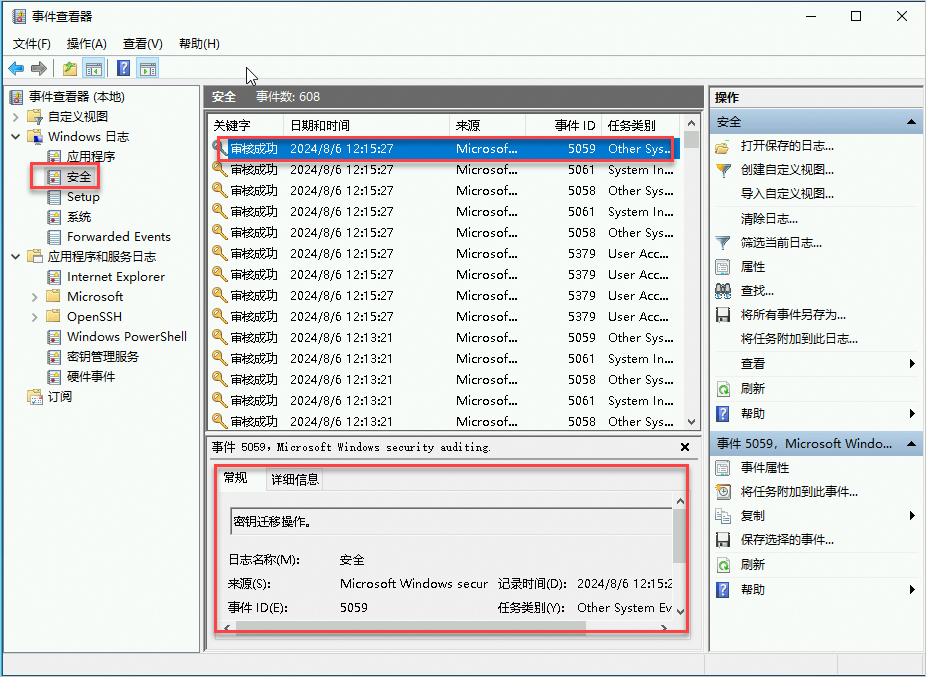
安全日志
安全日志包含了诸如有效和无效的登录尝试等事件,以及与资源使用相关的事件,如创建、打开或删除文件或其他对象。您可以指定在安全日志中记录某些事件。例如,如果已启用登录审核,则安全日志将记录系统的登录尝试。
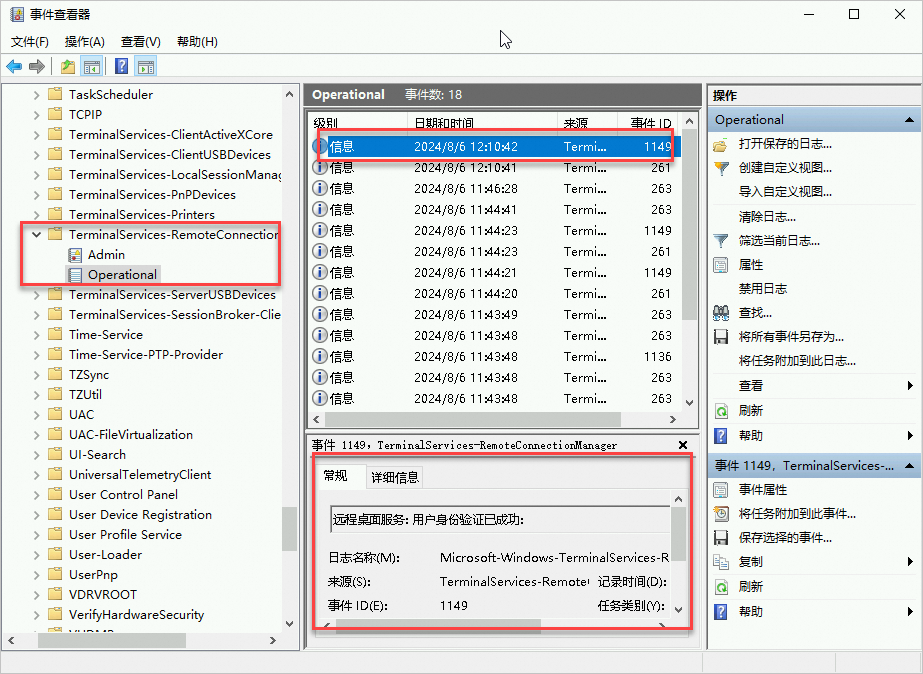
应用程序和服务日志
应用程序和服务日志是一种新类别的事件日志。这些日志存储来自单个应用程序或组件的事件,而非可能影响整个系统的事件。
常用事件 ID 速查
排查问题时,按事件 ID 过滤最高效(事件查看器右侧筛选当前日志,输入 ID):
| 事件 ID | 所在日志 | 含义 |
|---|---|---|
| 6005 | 系统 | 事件日志服务启动(正常开机) |
| 6006 | 系统 | 事件日志服务停止(正常关机) |
| 6008 | 系统 | 上次关机是意外的(异常断电/崩溃) |
| 7031 / 7034 | 系统 | 服务意外终止(定位崩溃的服务) |
| 4624 | 安全 | 登录成功 |
| 4625 | 安全 | 登录失败(大量出现=遭遇爆破,参见Windows 排障) |
| 4740 | 安全 | 账户被锁定 |
注
4624/4625/4740 属于审核策略生成的事件,默认已开启基础审核;若安全日志为空,可在本地安全策略中开启"审核登录事件"。
打开事件查看器查看日志
远程连接 Windows 实例。
具体操作,请参见连接 Windows 服务器。
选择开始 > 运行,在运行对话框中执行
eventvwr命令,然后单击确定,打开事件查看器。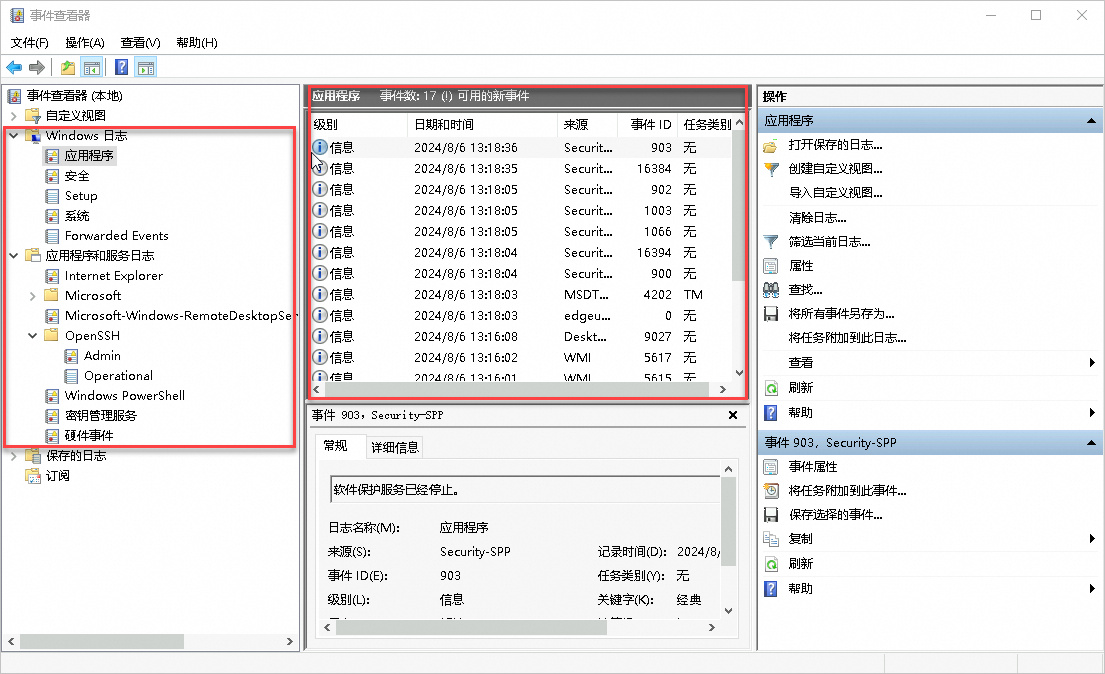
在事件查看器里查看Windows 日志分类下的系统日志、应用程序日志、安全日志等四类日志。
修改日志路径并备份日志
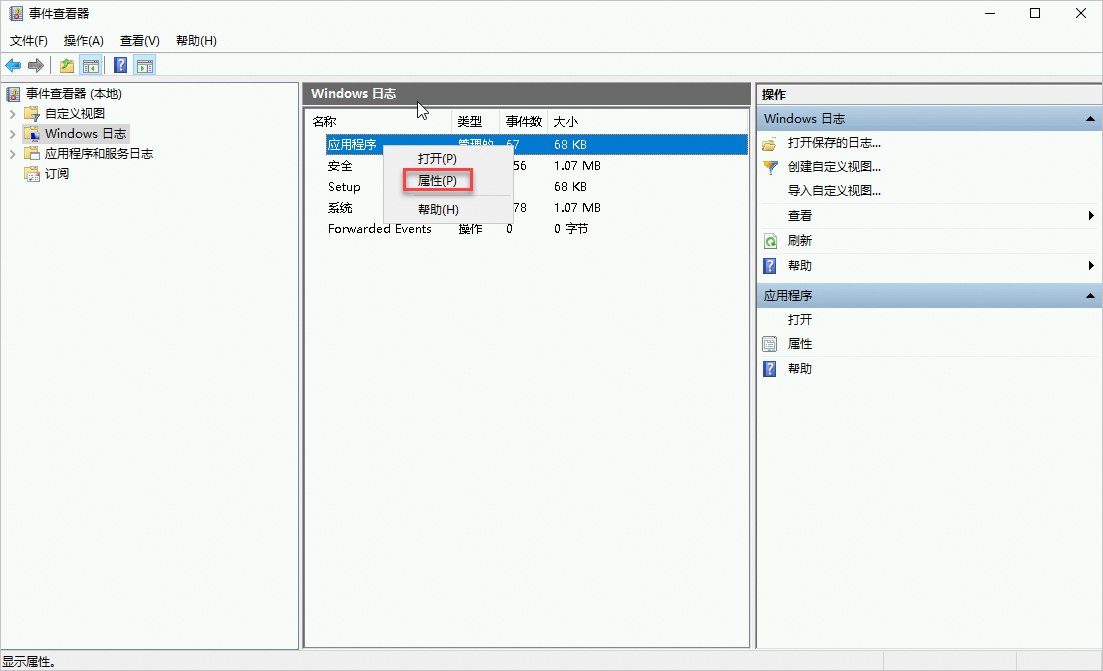
进入事件查看器窗口,在左侧导航栏中,单击Windows 日志。
在右侧列表中,右键单击一个日志名称,选择属性。
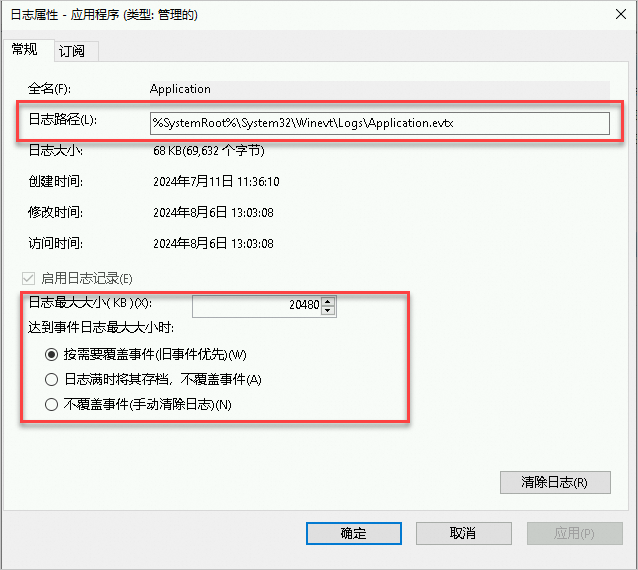
在弹出的日志属性窗口,按实际需求修改以下信息。
提示
注:文档部分内容可能由 AI 生成,如果有发现错误,请反馈我们。